

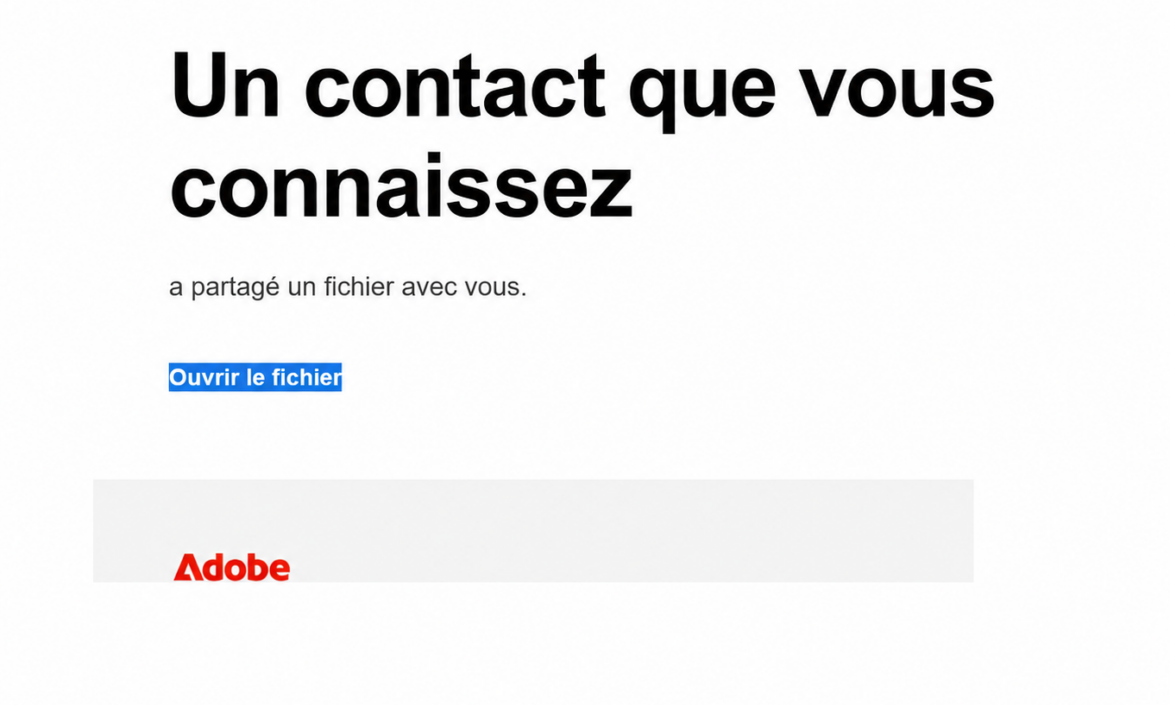
Un simple document partagé par une personne de confiance. C’est ainsi qu’a débuté une campagne de phishing particulièrement efficace, à laquelle plusieurs clients de Pixel IS ont récemment été confrontés.
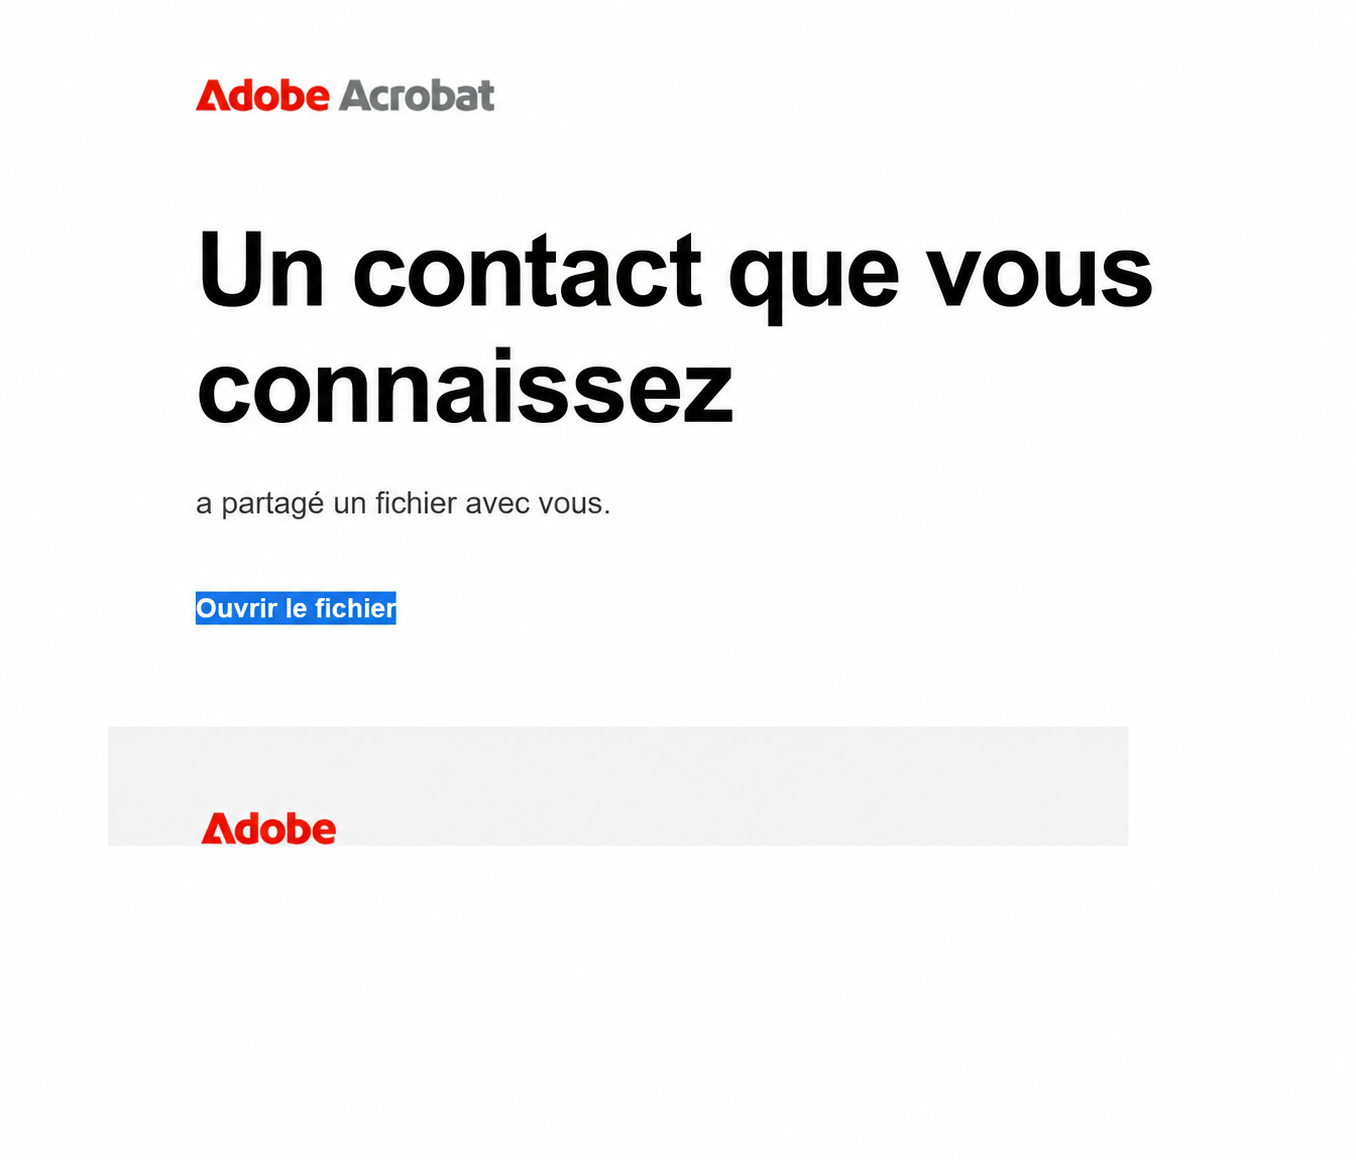
Le message semblait provenir d’un contact connu et reprenait l’apparence d’une notification Adobe Acrobat. Un bouton invitait à ouvrir un document. Pourtant, derrière ce lien se cachait une tentative de vol d’identifiants Microsoft 365.
Une attaque qui exploite la confiance
Les victimes reçoivent un courriel provenant d’un compte de messagerie préalablement compromis, contenant un faux partage de document Adobe. En cliquant, l’utilisateur est dirigé vers une page lui demandant de se connecter à son compte Microsoft pour consulter le fichier.
Les identifiants saisis, et parfois même le code de double authentification, peuvent être exploités immédiatement par les attaquants pour ouvrir une session frauduleuse. Selon la technique utilisée, des jetons de session peuvent également être dérobés.
La double authentification reste indispensable, mais elle ne protège pas contre toutes les formes de phishing.
Une propagation particulièrement rapide
Une fois une boîte Microsoft 365 compromise, les pirates peuvent accéder au carnet d’adresses et envoyer de nouveaux messages frauduleux aux contacts de la victime.
Nous avons également constaté des tentatives ciblant des adresses génériques, notamment des services de comptabilité, générées à partir des domaines des organisations visées.
Cette campagne s’est propagée rapidement à partir de comptes de confiance compromis, touchant plusieurs entreprises et organisations de notre secteur.
Les protections ont limité les dégâts
Cette attaque nous a rappelé une réalité importante : aucune solution de cybersécurité n’est infaillible.
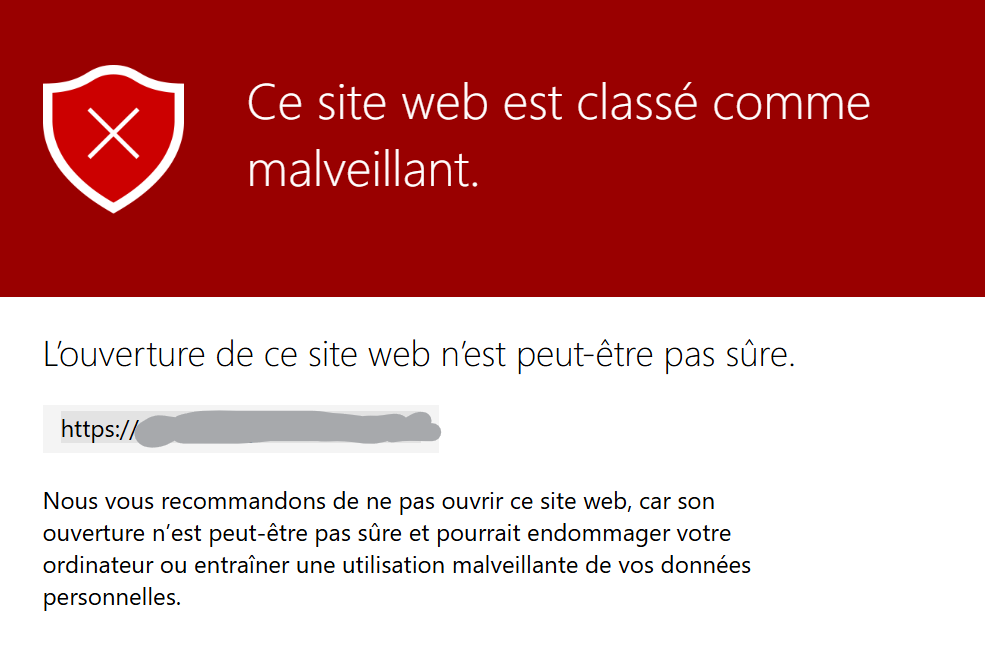
Nos outils de protection, notamment les antivirus, la supervision et les dispositifs de filtrage des courriels comme Mailinblack, ont contribué à limiter l’exposition. Le lien frauduleux a notamment été rapidement identifié et bloqué par les systèmes de sécurité.
Mais certaines tentatives avaient déjà abouti.
Pour les comptes concernés, Pixel IS est intervenu immédiatement afin de révoquer les sessions actives, couper les accès frauduleux et engager les opérations de sécurisation.
Nous avons également pu identifier rapidement les messages envoyés depuis les comptes compromis et fournir aux organisations concernées les informations nécessaires pour prévenir leurs correspondants.
Quelques réflexes qui font la différence
Même lorsqu’un courriel provient d’une personne connue, il faut rester vigilant devant une demande de connexion inhabituelle.
Un document partagé ne devrait jamais conduire à saisir ses identifiants Microsoft sur une page dont l’adresse paraît suspecte.
En cas de doute, contactez directement l’expéditeur par un autre moyen. Et si vous avez déjà saisi vos identifiants, prévenez immédiatement votre prestataire informatique : une intervention rapide peut considérablement limiter la propagation.
Chez Pixel IS, cette campagne a confirmé l’importance d’associer plusieurs niveaux de protection à une capacité d’intervention rapide. Les outils sont essentiels, mais la surveillance et la réactivité restent tout aussi importantes.


